
Поддержка LDAPS
Настройка LDAPS протокола проводится в 3 шага:
- Получение сертификата в MS AD
- Создание trust-store файла для модуля restservices
- Подключение протокола LDAPS в модкль restservices.
Получение сертификата в MS AD
В домене MS AD выполнить следующие действия:
- Win + R → certlm.msc
- Trusted Root Certification Authorities → Certificates— (если CA промежуточный, выбери соответствующий раздел).
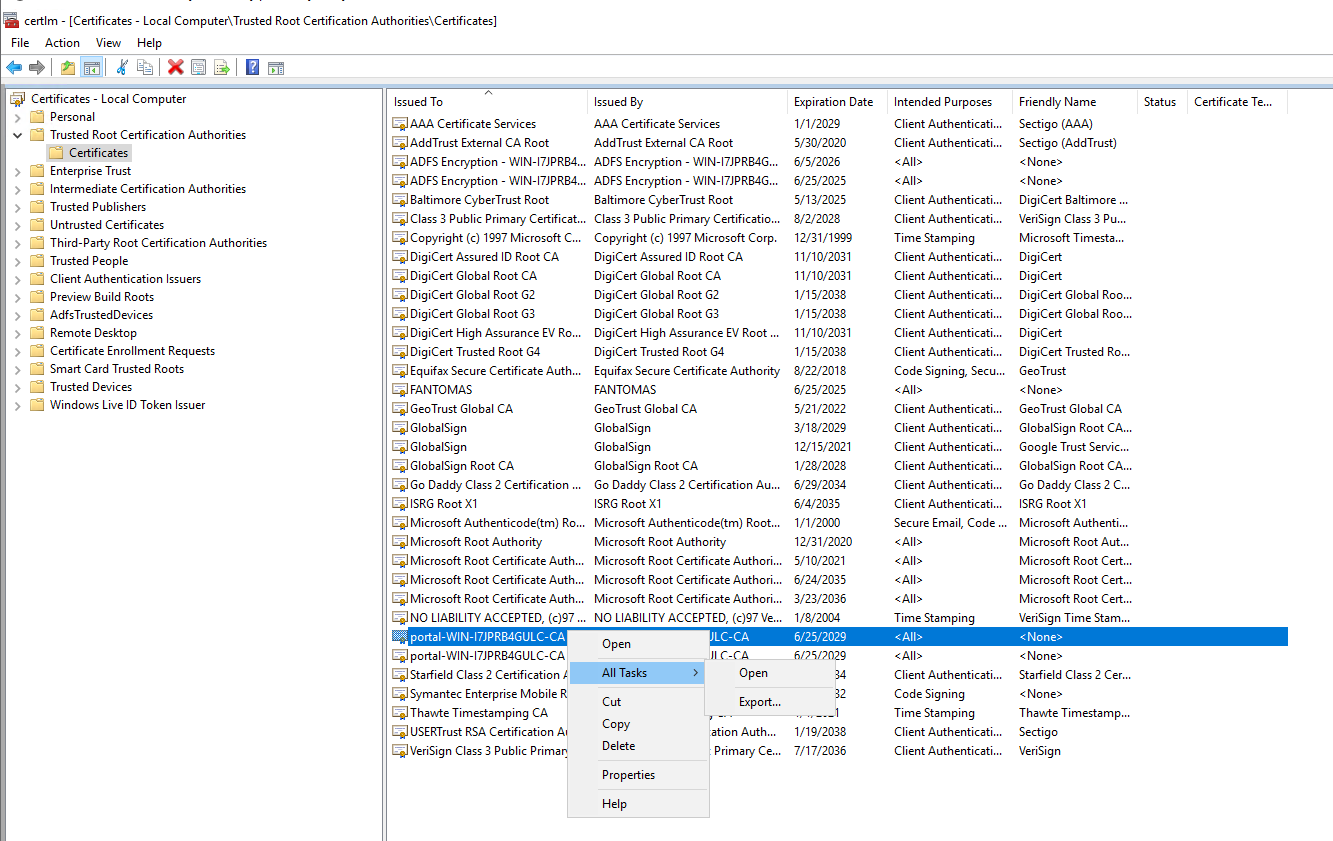
- Найди сертификат для MS AD, на рисунке выше это portal-WIN-I7JPRB4GULC-CA
- Правой кнопкой → All Tasks → Export. Выбери: Base-64 encoded X.509 (.CER)
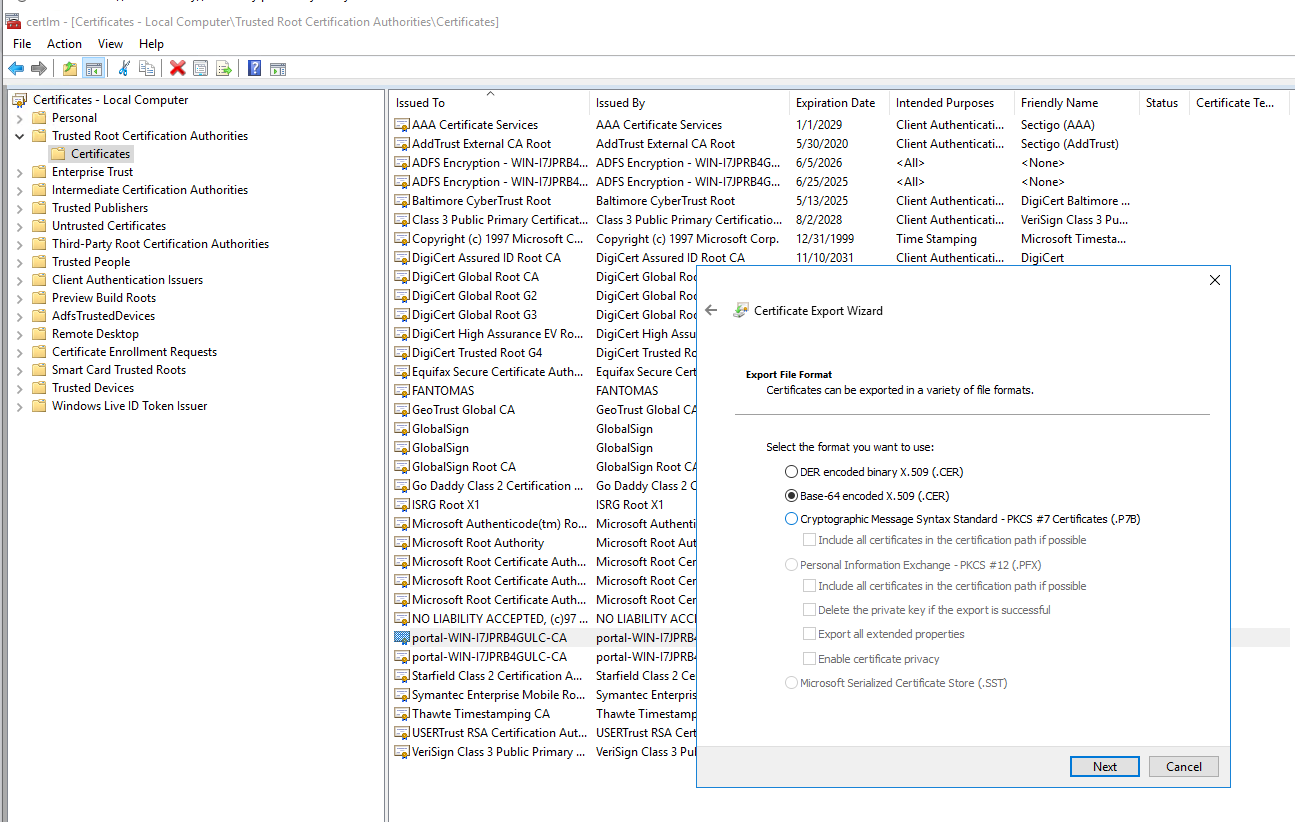
- Сохрани, например: ldaps.cer
Далее необходимо точно определить имя сервера, на который выписан сертификат. Это можго сделать двумя способами:
В certlm.msc в Personal → Certificates найти сертификат сервера и в нем на какое имя он выпущен
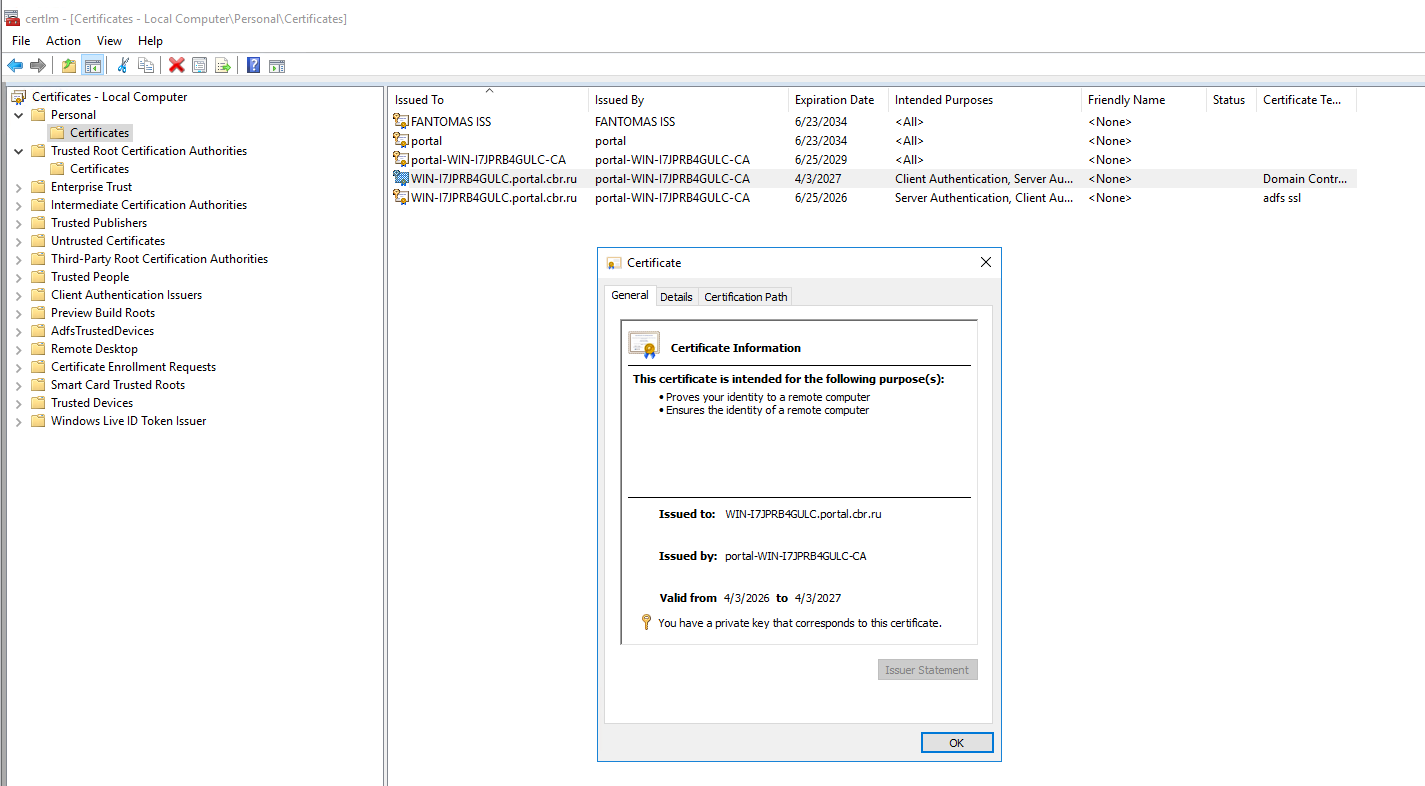
либо выполнить команду
openssl s_client -connect <ip MS AD>:<636 или 3269> -showcertsВ результатах найти subject=CN= в котором будет имя сервера, на который выписан сертификат CA, и который необходимо использовать в настройках на 2 и 3 шагах.
Server certificate
subject=CN=WIN-I7JPRB4GULC.portal.cbr.ru
issuer=DC=ru, DC=example, DC=portal, CN=portal-WIN-I7JPRB4GULC-CA
Cоздания trust-store файла
Данный пункт выполняется с использованием утилиты JDK 21 keytool.
keytool -importcert -alias portal-ad-ca -file ldaps.cer -keystore ldaps-truststore.p12 -storetype PKCS12, где
- portal-ad-ca - название сервера AD
- ldaps.cer - сохраненный сертификат CA полученный выше
- ldaps-truststore.p12 имя trust-store файла
- PKCS12 - тип файла, только PKCS12 который поддерживает платформа для LDAPS
При выполнении файла задать пароль, в результате получится файл который используется в модуле restservices.
Настройки LDAPS в модуле restservices и websocket
По умолчанию MS AD протокол LDAPS для локального каталога открыт на 636 порту, глобальный каталог на 3269.
Настройки вносятся в оба модуля.
# Определяет параметры подключения к Microsoft Active Directory
ActiveDirectory:
  # Разрешена авторизация в MS AD
  enabled: true
  # 0 - авторизации в MS AD, при неуспехе в SEM или 1 - авторизации в SEM, при неуспехе в MS AD
  order: 0
  # адрес подключения к MS AD, для ldaps использовать dns имя сервера AD на который выписан сертификат в CA получен выше
  url: "ldaps://WIN-I7JPRB4GULC.portal.example.ru:636"
  # Вершина каталога от которой искать пользователей
  searchBase: infsys.ru
  # Пользователь для подключения к MS AD
  user: ad.user@infsys.ru
  # Пароль пользователя
  password: password
  # Суффикс домена пользователя, не задавать если для входа будет использоваться полное
  # имя входа (userPrincipalName ), в противном случаи задавать домен или его часть учетной записи пользователей.
  # Например, для аутентификации пользователей из домена infsys.ru, чтобы пользователи вводили только имя входа, необходимо задать @infsys.ru.
  # Например, для аутентификации пользователя в лесу Active Directiry из portal.cbr.ru и vip.cbr.ru, если searchBase задать dc=cbr,dc=ru
  # и порт 3268, данный параметр необходимо задать .cbr.ru, тогда в качестве логина пользователя можно использовать часть userPrincipalName
  # - semuser@portal, общая часть домена пользователя будет подставлена из параметра.
  principalSuffix: "@infsys.ru"
  # путь к PKCS12 truststore файл для ldaps
  trust-store: ldaps-truststore.p12
  # пароль truststore файла
  trust-store-password: password
Инфо
В примере trust-store: ldaps-truststore.p12 файл находится в папке модуля restservices.